Domain paginieren.de kaufen?
Wir ziehen mit dem Projekt
paginieren.de um.
Sind Sie am Kauf der Domain
paginieren.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain paginieren.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was ist der Unterschied zwischen Einteilung, Aufteilung und Unterteilung? Bitte gib ein Beispiel.
Die Einteilung bezieht sich auf die Kategorisierung oder Klassifizierung von etwas in verschiedene Gruppen oder Klassen. Zum Beispiel kann man Bücher nach Genres wie Roman, Krimi oder Science-Fiction einteilen. Die Aufteilung bezieht sich auf die Verteilung von etwas auf verschiedene Teile oder Bereiche. Zum Beispiel kann man ein Stück Kuchen in mehrere Stücke aufteilen, um es mit anderen zu teilen. Die Unterteilung bezieht sich auf die Aufteilung von etwas in kleinere Teile oder Untereinheiten. Zum Beispiel kann man einen Text in Absätze oder Kapitel unterteilen, um die Lesbarkeit zu verbessern. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
GranBoard 132 Spider mit NummerierungWertvolle Unterstützung für dein Spielvergnügen - das GranBoard 132 Spider mit Nummerierung bringt frischen Wind in dein Dart-Setup. Als hochwertiges Ersatzteil für das GB132 gewährleistet es eine unkomplizierte Handhabung und sorgt dafür, dass du jederzeit bereit für spannende Matches bist. Einfache Installation Der Austausch des GranBoard 132 Spider gestaltet sich schnell und problemlos. So kannst du deine Darts sofort wieder in Bestform einsetzen und dich ganz auf deine Spielstrategie konzentrieren. Hochwertige Verarbeitung Mit der soliden Konstruktion ist der Spider nicht nur langlebig, sondern bietet auch eine präzise Nummerierung. Dies sorgt für eine verbesserte Übersichtlichkeit und trägt zu einem professionellen Spielerlebnis bei. Optimale Spielbedingungen Mit dem GranBoard 132 Spider schaffst du ideale Bedingungen für dein Dartspiel. Genieße die perfekte Kombination aus Funktionalität und Design, die dein Spiel auf das nächste Level hebt. Produktdetails Ersatzteil: Hochwertige Qualität für dein GranBoard 132 Einfacher Austausch: Schnell und unkompliziert zu installieren Präzise Nummerierung: Für optimale Übersichtlichkeit während des Spiels Sichere dir jetzt das GranBoard 132 Spider und bring dein Dartspiel auf die nächste Stufe - exklusiv bei sportdeal24!74,95 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Booth, Tony: Index für InklusionIndex für Inklusion , Ein Leitfaden für Schulentwicklung. Mit Online-Materialien. Auch für Kindergärten, Hochschulen und andere Bildungseinrichtungen , Blinker > Lichter & Leuchten , Auflage: 2., korrigierte und aktualisierte Aufl, Erscheinungsjahr: 20190213, Produktform: Kartoniert, Autoren: Booth, Tony~Ainscow, Mel, Redaktion: Achermann, Bruno~Amirpur, Donja~Braunsteiner, Maria-Luise~Demo, Heidrun~Plate, Elisabeth~Platte, Andrea, Auflage: 19002, Auflage/Ausgabe: 2., korrigierte und aktualisierte Aufl, Seitenzahl/Blattzahl: 224, Abbildungen: 10 farbige Abbildungen, Keyword: Coaching; Eine Schule für alle; Inklusive Kulturen; Inklusive Praktiken; Inklusive Strukturen; Prozessbegleitung; Pädagogische Leitlinien; Teilhabe, Fachschema: Inklusion, Fachkategorie: Bildungssysteme und -strukturen, Thema: Verstehen, Warengruppe: HC/Bildungswesen (Schule/Hochschule), Fachkategorie: Bildungsziel Inklusion, Thema: Optimieren, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH & Co. KG, Länge: 297, Breite: 212, Höhe: 17, Gewicht: 689, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: A28591100, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 135050628,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eaton, Schutzschalter, Sicherungstyp (Kategorisierung)Der Eaton PXF-63/4/03-A ist ein kompakter Fehlerstromschutzschalter, der für den Einsatz in Wohn- und Zweckbauten konzipiert wurde. Mit einer Nennstromstärke von 63 A und einer Nennspannung von 400 V bietet dieser 4-polige Schalter eine zuverlässige Lösung zum Schutz vor elektrischen Fehlerströmen. Die Schaltleistung von 10 kA gewährleistet eine hohe Sicherheit und Effizienz im Betrieb. Der Schalter ist mit einer Auslöse-Charakteristik vom Typ A ausgestattet, was ihn ideal für den Schutz von Personen und elektrischen Anlagen macht. Die internationale Schutzart IP20 sorgt dafür, dass der Schalter in Innenräumen eingesetzt werden kann, während der Betriebstemperaturbereich von -25 bis 40 °C eine vielseitige Anwendbarkeit ermöglicht. Der Eaton PXF-63/4/03-A ist somit eine ausgezeichnete Wahl für alle, die Wert auf Sicherheit und Zuverlässigkeit in elektrischen Installationen legen. - Schaltleistung von 10 kA für hohe Sicherheit - Auslöse-Charakteristik Typ A für Personenschutz - Internationale Schutzart IP20 für Innenanwendungen - Betriebstemperaturbereich von -25 bis 40 °C - Geeignet für Wohn- und Zweckbauten.82,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sortierung KochspaßEntdecken Sie Den Kochspaß Mit Dieser Vielseitigen Spielware. Ideal Für Kleine Köchinnen Und Köche, Fördert Sie Kreatives Spielen Und Regt Die Fantasie An. Kinder Können Spielerisch Ihre Eigenen Menüs Kreieren Und Dabei Ihre Motorischen Fähigkeiten...49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.38,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
GranBoard 132 Spider mit NummerierungWertvolle Unterstützung für dein Spielvergnügen - das GranBoard 132 Spider mit Nummerierung bringt frischen Wind in dein Dart-Setup. Als hochwertiges Ersatzteil für das GB132 gewährleistet es eine unkomplizierte Handhabung und sorgt dafür, dass du jederzeit bereit für spannende Matches bist. Einfache Installation Der Austausch des GranBoard 132 Spider gestaltet sich schnell und problemlos. So kannst du deine Darts sofort wieder in Bestform einsetzen und dich ganz auf deine Spielstrategie konzentrieren. Hochwertige Verarbeitung Mit der soliden Konstruktion ist der Spider nicht nur langlebig, sondern bietet auch eine präzise Nummerierung. Dies sorgt für eine verbesserte Übersichtlichkeit und trägt zu einem professionellen Spielerlebnis bei. Optimale Spielbedingungen Mit dem GranBoard 132 Spider schaffst du ideale Bedingungen für dein Dartspiel. Genieße die perfekte Kombination aus Funktionalität und Design, die dein Spiel auf das nächste Level hebt. Produktdetails Ersatzteil: Hochwertige Qualität für dein GranBoard 132 Einfacher Austausch: Schnell und unkompliziert zu installieren Präzise Nummerierung: Für optimale Übersichtlichkeit während des Spiels Sichere dir jetzt das GranBoard 132 Spider und bring dein Dartspiel auf die nächste Stufe - exklusiv bei sportdeal24!74,95 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Booth, Tony: Index für InklusionIndex für Inklusion , Ein Leitfaden für Schulentwicklung. Mit Online-Materialien. Auch für Kindergärten, Hochschulen und andere Bildungseinrichtungen , Blinker > Lichter & Leuchten , Auflage: 2., korrigierte und aktualisierte Aufl, Erscheinungsjahr: 20190213, Produktform: Kartoniert, Autoren: Booth, Tony~Ainscow, Mel, Redaktion: Achermann, Bruno~Amirpur, Donja~Braunsteiner, Maria-Luise~Demo, Heidrun~Plate, Elisabeth~Platte, Andrea, Auflage: 19002, Auflage/Ausgabe: 2., korrigierte und aktualisierte Aufl, Seitenzahl/Blattzahl: 224, Abbildungen: 10 farbige Abbildungen, Keyword: Coaching; Eine Schule für alle; Inklusive Kulturen; Inklusive Praktiken; Inklusive Strukturen; Prozessbegleitung; Pädagogische Leitlinien; Teilhabe, Fachschema: Inklusion, Fachkategorie: Bildungssysteme und -strukturen, Thema: Verstehen, Warengruppe: HC/Bildungswesen (Schule/Hochschule), Fachkategorie: Bildungsziel Inklusion, Thema: Optimieren, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH, Verlag: Julius Beltz GmbH & Co. KG, Länge: 297, Breite: 212, Höhe: 17, Gewicht: 689, Produktform: Kartoniert, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, Vorgänger: A28591100, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 135050628,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was ist der Unterschied zwischen Einteilung, Aufteilung und Unterteilung? Bitte gib ein Beispiel.
Die Einteilung bezieht sich auf die Kategorisierung oder Klassifizierung von etwas in verschiedene Gruppen oder Klassen. Zum Beispiel kann man Bücher nach Genres wie Roman, Krimi oder Science-Fiction einteilen. Die Aufteilung bezieht sich auf die Verteilung von etwas auf verschiedene Teile oder Bereiche. Zum Beispiel kann man ein Stück Kuchen in mehrere Stücke aufteilen, um es mit anderen zu teilen. Die Unterteilung bezieht sich auf die Aufteilung von etwas in kleinere Teile oder Untereinheiten. Zum Beispiel kann man einen Text in Absätze oder Kapitel unterteilen, um die Lesbarkeit zu verbessern. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Eaton, Schutzschalter, Sicherungstyp (Kategorisierung)Der Eaton PXF-63/4/03-A ist ein kompakter Fehlerstromschutzschalter, der für den Einsatz in Wohn- und Zweckbauten konzipiert wurde. Mit einer Nennstromstärke von 63 A und einer Nennspannung von 400 V bietet dieser 4-polige Schalter eine zuverlässige Lösung zum Schutz vor elektrischen Fehlerströmen. Die Schaltleistung von 10 kA gewährleistet eine hohe Sicherheit und Effizienz im Betrieb. Der Schalter ist mit einer Auslöse-Charakteristik vom Typ A ausgestattet, was ihn ideal für den Schutz von Personen und elektrischen Anlagen macht. Die internationale Schutzart IP20 sorgt dafür, dass der Schalter in Innenräumen eingesetzt werden kann, während der Betriebstemperaturbereich von -25 bis 40 °C eine vielseitige Anwendbarkeit ermöglicht. Der Eaton PXF-63/4/03-A ist somit eine ausgezeichnete Wahl für alle, die Wert auf Sicherheit und Zuverlässigkeit in elektrischen Installationen legen. - Schaltleistung von 10 kA für hohe Sicherheit - Auslöse-Charakteristik Typ A für Personenschutz - Internationale Schutzart IP20 für Innenanwendungen - Betriebstemperaturbereich von -25 bis 40 °C - Geeignet für Wohn- und Zweckbauten.82,68 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
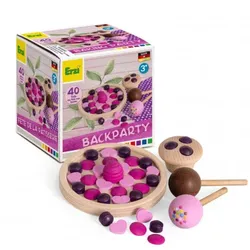
Sortierung KochspaßEntdecken Sie Den Kochspaß Mit Dieser Vielseitigen Spielware. Ideal Für Kleine Köchinnen Und Köche, Fördert Sie Kreatives Spielen Und Regt Die Fantasie An. Kinder Können Spielerisch Ihre Eigenen Menüs Kreieren Und Dabei Ihre Motorischen Fähigkeiten...49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
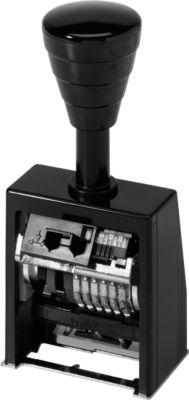
Paginierstempel, zur fortlaufen Nummerierung, 4,5 mm Ziffern* zur fortlaufenden Nummerierung * 6-stellig * Schriftart: Block * Gestell aus bruchfestem Kunststoff * Räder aus Spezialmetall * Schaltkombinationen: 0,1-6, 12 + 20 x * Räder mit Leerfeld * inkl. 1 Colorbox Gr. 2, zum Einfärben107,09 €*Versand: 5,89 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.